Ora l’Europa è a caccia degli hacker responsabili degli allarmi bomba sugli aerei

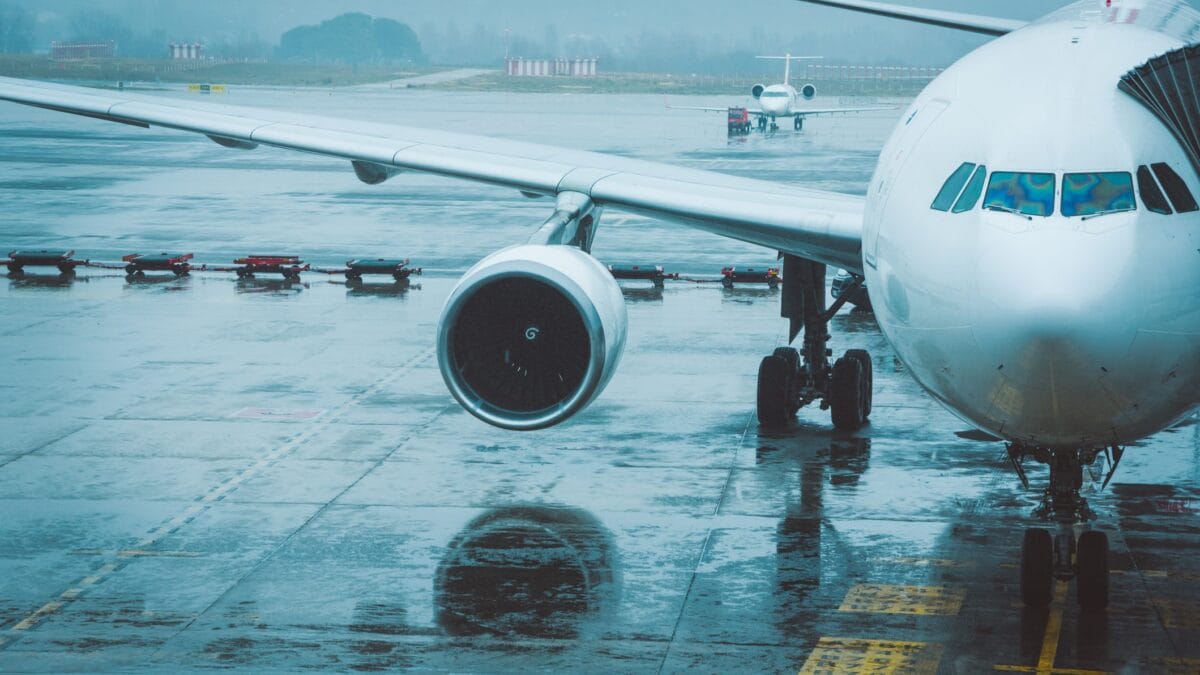
Da giovedì il traffico aereo europeo continua a fare i conti con un'ondata di allarmi bomba che, oltre a causare importanti disagi per i passeggeri, alimenta giorno dopo giorno un clima di crescente tensione e insicurezza che viene ulteriormente acuito dagli attacchi informatici che ormai colpiscono con cadenza giornaliera i sistemi strategici del Vecchio Continente. Le agenzie di sicurezza europee si sono messe al lavoro per individuare i responsabili e anche se si tratterà certamente di un compito lungo e complesso, qualcosa sta già filtrando.
Come riferisce oggi il Financial Times, le agenzie di intelligence di diversi Paesi hanno avviato un'indagine transfrontaliera per individuare l'origine delle email anonime che segnalavano la presenza di esplosivi a bordo di aerei in volo tra città europee. Secondo alcuni esponenti dell'intelligence, la Russia rappresenterebbe al momento l'ipotesi più probabile, sulla base del movente, delle modalità operative, dei precedenti e dei primi indizi forensi.
Pista russa: su cosa si sta indagando
Secondo i cronisti del FT, tra le piste considerate c'è quella di attivisti filo-Cremlino, anche se non si scarta l'ipotesi di azioni orchestrate da gruppi di hacker indipendenti. Resta tuttavia prematuro attribuire responsabilità precise: gli investigatori stessi sottolineano che il percorso verso una conclusione definitiva potrebbe essere lungo e non portare necessariamente a risultati concreti. Resta poi da chiarire se eventuali gruppi coinvolti abbiano agito autonomamente o con il sostegno, diretto o indiretto, dei servizi russi.
A complicare le ricerche degli investigatori è soprattutto la difficoltà a risalire alla provenienza dei messaggi minatori. Stando a quanto trapela dalle fonti giornalistiche, le mail inviate per lanciare l'allarme bomba sono state inoltrate sempre da account anonimi e da diverse aree geografiche, con almeno un messaggio rintracciato in Colombia. Anche le lingue utilizzate erano diverse in base ai destinatari. Giovedì, una minaccia indirizzata all'aeroporto di Fiumicino era stata attribuita a Male State, organizzazione russa di combattenti misogini. Su Fanpage.it, la giornalista Elisabetta Rosso ha recentemente approfondito origini e caratteristiche del gruppo. Il suo fondatore, Vladislav Pozdnyakov, ha però negato ogni coinvolgimento sul canale Telegram Pozdnyakov 3.0. "Chiunque stia fomentando disordini nei paesi dell'UE oggi sotto questo "marchio" agisce nel proprio interesse, sventolando semplicemente la bandiera di qualcun altro", ha scritto.
Venerdì, poi, nuove comunicazioni anonime hanno raggiunto anche alcune testate giornalistiche irlandesi, causando temporanee sospensioni delle attività e rapide evacuazioni delle redazioni. In uno dei messaggi, gli autori hanno parlato di una strategia di "multithreading", sostenendo di aver reclutato residenti europei e ottenuto accesso a dispositivi, server e account compromessi per scatenare il panico in ogni angolo d'Europa.
Tutte queste minacce si inseriscono naturalmente nel contesto della crescente attività di guerra ibrida attribuita a Mosca in Europa, con operazioni mirate a sfruttare le vulnerabilità delle infrastrutture civili e a generare disordine, paura e sfiducia nelle istituzioni.
Basso rischio per gli aerei, ma il vero obiettivo è la paura
Al momento non sono stati mai trovati esplosivi sugli aerei interessati dalle segnalazioni e gli investigatori non ritengono che gli autori rappresentino una minaccia concreta per l'aviazione europea. Il problema, tuttavia, va oltre il rischio di un attentato. Anche senza ordigni reali, la ripetizione di falsi allarmi è sufficiente a bloccare voli, mettere sotto pressione gli aeroporti e compromettere la regolarità dei collegamenti.
Non solo. Simili azioni devono essere lette nel più ampio contesto d'incertezza che i Paesi europei stanno vivendo da settimane sul fronte della cybersicurezza. In meno di un mese, ben due attacchi informatici hanno mandato in tilt i sistemi di refrigerazione di centinaia di supermercati, prima in Francia e poi in molti altri Paesi come Svezia, Belgio, Estonia e la stessa Italia. Il risultato è stata la perdita di tonnellate di cibo e la sensazione che potrebbero bastare poche incursioni mirate per affamare per giorni intere città. Una leva psicologica ben più rilevante rispetto all'hackeraggio di qualche servizio digitale.