Attacco hacker ad Asos: tutti gli utenti stanno ricevendo la stessa notifica

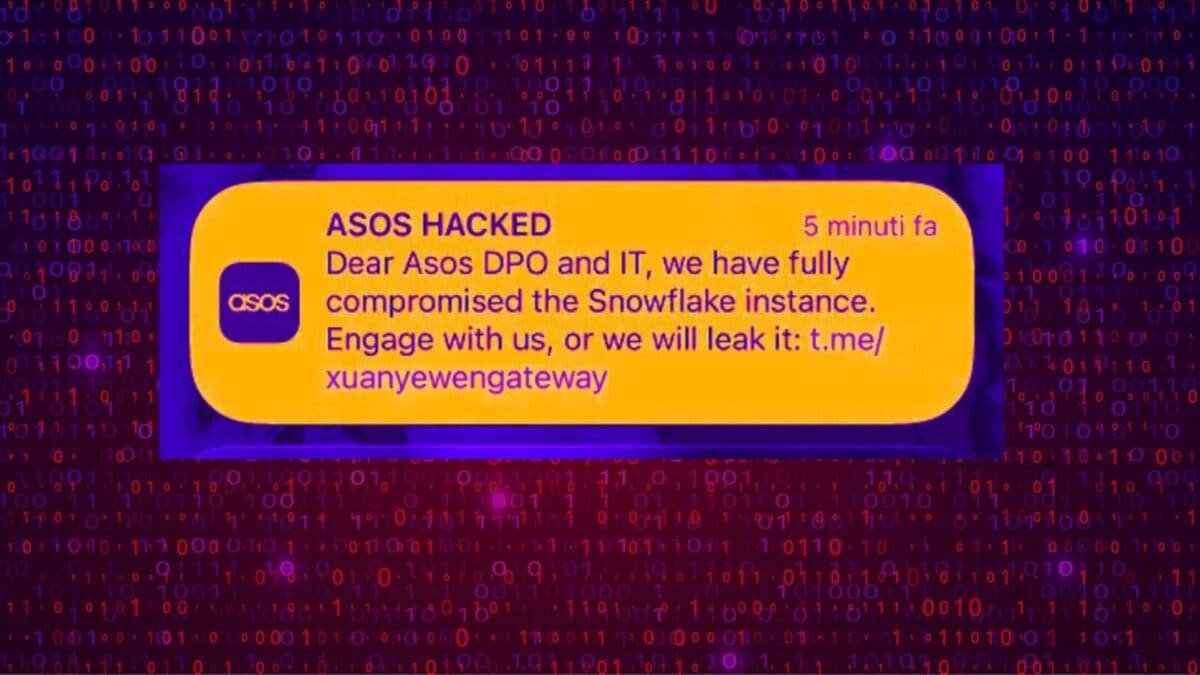
Questa mattina, chiunque abbia scaricato l'app di ASOS, noto sito britannico di abbigliamento, ha ricevuto un'inquietante notifica push. "Caro DPO di Asos, abbiamo compromesso completamente l'istanza Snowflake. Mettetevi in contatto con noi, altrimenti diffonderemo i dati". Sui social migliaia di utenti hanno cominciato a condividere gli screen del messaggio, interrogandosi sul suo significato. In realtà, la questione è piuttosto semplice. Asos è stata hackerata e i responsabili dell'aggressione si stanno minacciando direttamente i clienti, probabilmente in cerca di un riscatto.
Per il momento l'azienda non ha ancora risposto con un comunicato ufficiale, ma le segnalazioni si stanno moltiplicando in tutto il mondo, Italia compresa. Fanpage.it ha contattato l'azienda per chiedere un commento.
Cosa significa la notifica "ASOS hacked"
Il DPO citato dal beffardo messaggio degli hacker è il Data Protection Office, il responsabile della protezione dei dati, ossia la figura designata all'interno di un'azienda per la salvaguardia delle informazioni personali dei clienti. Snowflake è invece una piattaforma di dati utilizzata da molte aziende online come una sorta di magazzino dove conservare i dati degli utenti.
"Una istanza Snowflake può essere descritta come un ambiente informatico ospitato nel cloud – quindi su Internet – e utilizzato da un’azienda per conservare e gestire grandi quantità di dati, speso degli utenti che benefician di un servizio come ad esempio un ecommerce", spiega a Fanpage.it Paolo Dal Checco, perito informatico forense. "Snowflake permette alle organizzazioni di centralizzare informazioni provenienti da diversi sistemi e di renderle disponibili, attraverso credenziali e autorizzazioni, agli utenti e alle applicazioni che devono utilizzarle, così da permettere agli utenti di fare login, acquisti online, pagamenti, resi e ricevere assistenza".
Nel caso in esame, l'ambiente Snowflake sembra quindi essere stato oggetto di un accesso non autorizzato, attraverso il quale soggetti terzi avrebbero avuto la possibilità di accedere ai dati presenti e di copiarne una parte all'esterno dell’infrastruttura, causando quello che in gergo viene chiamato data breach.
"Come poi spesso accade, i criminali stanno procedendo la loro condotta estorsiva ricattando l'azienda colpita, in particolare indirizzando la missiva al DPO e al reparto IT (i tecnici) ma pare che la comunicazione sia in realtà arrivata anche a tutti gli utenti", prosegue Dal Checco. "Non è chiaro se l'attaccante l'abbia fatto intenzionalmente, per mettere pressione sull'azienda colpita, oppure per ricattare anche i singoli utenti con la tipica ‘tripla estorsione' che coinvolge anche le vittime stesse i cui dati sono stati prelevati dalla piattaforma oltre all'azienda proprietaria della piattaforma colpita.

Articolo in aggiornamento.