Da oggi arrivano i codici per i concerti degli Oasis, l’allarme dello staff: “Attenzione alle finte mail”

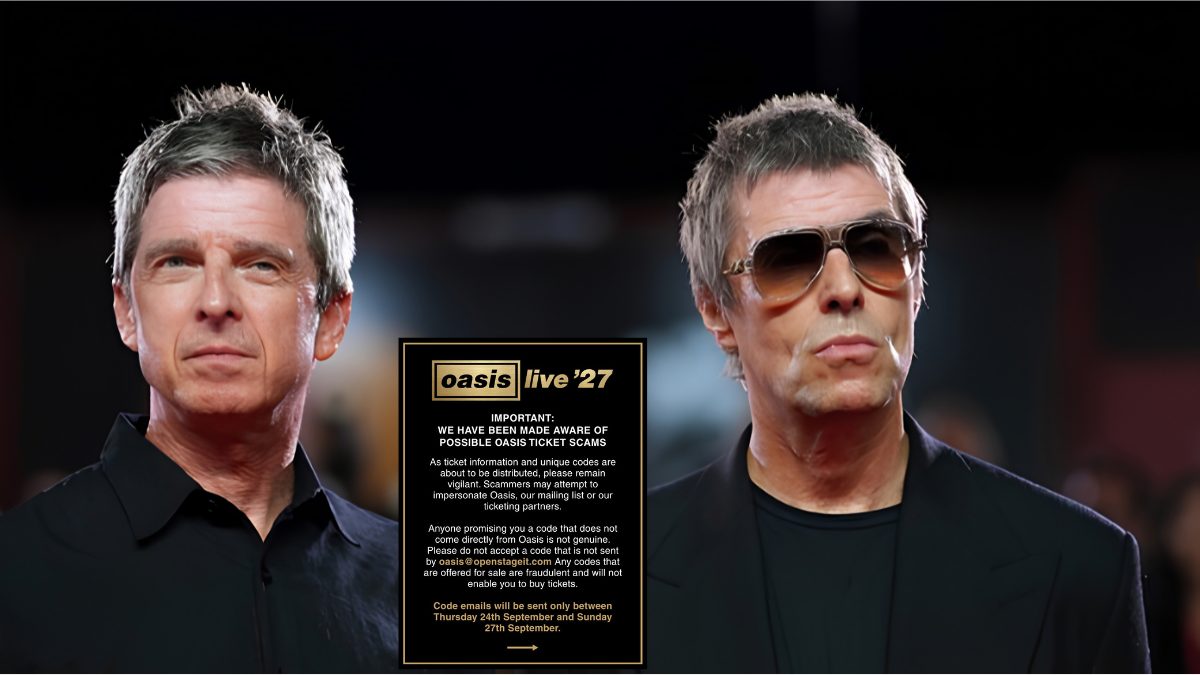
Da oggi fino a domenica 27 settembre, tutti i fan degli Oasis che si sono registrati alla mailing list della band potranno ricevere il codice univoco per accedere all'acquisto del biglietto per una delle tre date romane. Lo stesso sarà poi valido esclusivamente per la città e l'orario di vendita assegnato, con cui ogni utente potrà accedere al proprio profilo Ticketmaster per acquistare un numero massimo di 4 biglietti per ciascun codice. Ma la ricezione del codice univoco potrebbe non dare la possibilità di acquisto, visto il numero limitato di biglietti, ma soprattutto una prospettiva di partecipazione molto ampia: l'ultima data del duo di Manchester in Italia risale al 2009, ben 17 anni fa, al PalaLottomatica di Roma.
Proprio il codice univoco ha creato un terreno fertile per potenziali scam nei confronti dei fan degli Oasis, un aspetto che nelle ultime ore ha posto in primo piano proprio l'account X e il sito ufficiale della band. Come da comunicato, lo staff degli Oasis ha ricordato le stringenti linee per l'acquisto dei biglietti tramite codice univoco, che non può "essere venduto", avvisando quindi i fan di non lasciarsi trasportare dalla foga d'acquisto, soprattutto se il codice verrà proposto dopo la scadenza di domenica 27. Viene anche sottolineato come tutte le comunicazioni ufficiali arrivino dalla mail oasis@openstageit.com e che qualsiasi altro mittente deve essere ritenuto non verificato.
In questo senso la decisione degli Oasis di utilizzare, in merito ai concerti del 2027, un'estrazione a sorte tra i registrati per garantire a tutti la possibilità di acquistare i tagliandi non ha comunque fermato il fenomeno del phishing. Soprattutto nel 2026, sono stati registrati casi di takeover degli account attraverso siti clone di piattaforme di ticketing. Un aspetto che ha dato la possibilità a coloro che rubavano le credenziali degli account, non solo di fare acquisti tramite gli stessi, ma anche di trasferire biglietti ad altri account, alimentando la propria remunerazione.
Non è mancato il mercato del secondary ticketing dei biglietti, ma anche dei codici univoci, venduti a prezzi esorbitanti prima ancora di esserne fisicamente o digitalmente in possesso. Con la duplicazione dello stesso biglietto, soprattutto, è stato possibile osservare un altro fenomeno: ovvero, solo il primo acquirente che si presenterà ai tornelli fisici degli stadi riuscirà a entrare, mentre tutti gli altri si vedranno negare l'accesso. Da questo punto di vista, lo staff degli Oasis ha sottolineato che i codici per l'acquisto dei biglietti del tour 2027 sono nominativi e non cedibili.
Gli Oasis, ma soprattutto i loro fan, non sono le uniche vittime di un sistema su larga scala che storicamente produce danni. Basti pensare al The Eras Tour di Taylor Swift: ad aprile 2024, istituti bancari britannici hanno sottolineato che solo nel Regno Unito, i fan di Taylor Swift sono stati vittime di frodi legate all'acquisto dei biglietti. Queste avevano generato perdite medie di 332 sterline a persona, per un totale stimato in oltre 1 milione di sterline. Al centro delle truffe, i falsi annunci e finte vendite di codici sui social, soprattutto su Facebook.


