Gli hacker in Francia hanno attaccato anche i congelatori per la conservazione del sangue

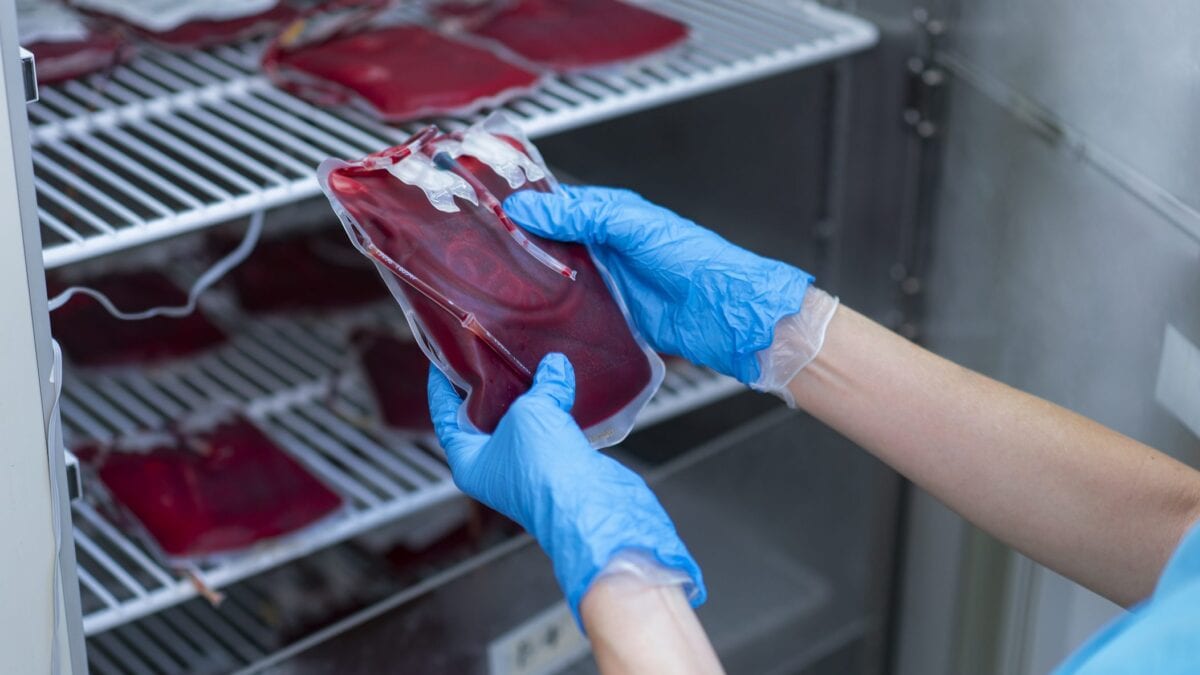
Dopo l'ondata di attacchi informatici contro i frigoriferi e i congelatori dei supermercati di mezza Europa – Italia inclusa – gli hacker potrebbero aver preso di mira un obiettivo ancora più delicato. In Francia, un attacco informatico al fornitore Coolworld avrebbe infatti compromesso le apparecchiature utilizzate dall'Établissement français du sang (EFS), l'ente pubblico responsabile della raccolta e della distribuzione del plasma sanguigno nel Paese, per conservare il sangue destinato alle trasfusioni. Secondo quanto riportato il 3 novembre dal settimanale francese Le Canard enchaîné, poi ripreso dall'osservatorio indipendente Cyberattaque, l'incidente sarebbe avvenuto nella notte tra l'1 e il 2 novembre 2026. Gli aggressori avrebbero manipolato da remoto le impostazioni delle apparecchiature di refrigerazione fornite e manutenute da Coolworld, che gestisce gli impianti dell'ente, modificando i parametri di temperatura da circa -30 °C a 110°C.
Tra le strutture interessate figurerebbero in particolare quelle della regione Borgogna-Franca Contea. Un tecnico di turno avrebbe individuato l'aumento anomalo delle temperature durante la notte, permettendo al personale di intervenire tempestivamente. Il Ministero della Salute francese, riporta sempre Le Canard, ha dichiarato che l'incidente non ha però avuto conseguenze e il sangue conservato nei siti colpiti non è stato compromesso.
Attacco ai refrigeratori del plasma: cosa sappiamo
L'attacco, se confermato, ricalcherebbe il modus operandi di quanto accaduto in Francia qualche settimana fa, quando, nella notte tra l'11 e il 12 ottobre, alcuni hacker manomisero i sistemi di sbrinamento dei congelatori di centinaia di supermercati, provocando danni milionari. Uno schema che si è ripetuto appena due giorni fa in Svezia, Belgio, Estonia, Lussemburgo e Irlanda, oltre che in decine di punti vendita in Sicilia, Toscana ed Emilia-Romagna. Questa volta, però, l'incursione informatica avrebbe colpito una risorsa – il sangue umano – difficilmente sostituibile e potenzialmente decisiva tra la vita e la morte di un paziente.
Le prime informazioni sull'attacco parlavano di campioni di sangue prelevati dai donatori e conservati per i controlli di sicurezza. Successivamente, l'EFS avrebbe chiarito a Le Canard che tra i prodotti potenzialmente coinvolti figurava anche il plasma congelato destinato alle trasfusioni dei pazienti.
Non sono stati resi noti i dettagli tecnici dell'intrusione né le vulnerabilità sfruttate, ma gli aggressori avrebbero alterato i setup per la gestione delle temperature a 110°C. Questo non significa che i congelatori si siano trasformati in veri e propri forni o che abbiano effettivamente raggiunto una simile temperatura. Il valore si riferirebbe infatti alla temperatura richiesta attraverso il sistema di controllo, non a quella realmente raggiunta all'interno delle apparecchiature. Resta il fatto che una modifica così drastica dei parametri di refrigerazione avrebbe potuto avere conseguenze molto gravi sulla conservazione dei prodotti. Il plasma umano è infatti particolarmente sensibile alle variazioni di temperatura: quello fresco congelato deve essere conservato a -25 °C o a temperature inferiori. Un'interruzione prolungata della catena del freddo potrebbe dunque comprometterne la qualità, rendendolo inutilizzabile per le trasfusioni.
Per il momento non sono ancora disponibili gli elementi necessari per chiarire eventuali errori e responsabilità. Quel che è certo è che l'Europa sta attraversando un periodo molto delicato dal punto di vista della cybersicurezza. In Italia l'Agenzia per la cybersicurezza nazionale ha già richiamato tutti gli operatori della grande distribuzione ad aggiornare i propri sistemi e "tappare" le eventuali falle nei vari protocolli informatici. È però ragionevole pensare che l'invito debba essere esteso a tutte le infrastrutture vitali per la nostra società, incluse ovviamente quelle sanitarie. Dopotutto, l'esperto informatico Paolo Dal Checco ci aveva già avvisati in una recente intervista a Fanpage.it: questi schemi possono facilmente ripetersi e molti settori strategici non sembrano ancora sufficientemente preparati.