Poste Italiane ha subito un furto dati: esposti nomi, cognomi e indirizzi dei clienti

Poste Italiane ha subito un furto di dati. A rivendicarlo è un post pubblicato martedì 17 novembre su un forum underground da un certo flex22. Il presunto hacker ha diffuso un corposo pacchetto di file che, stando a quanto dichiarato, sarebbe stato sottratto agli archivi dell'azienda e riguarderebbe il servizio di firma digitale remota PosteCert/PosteID. La notizia era iniziata a circolare già nella giornata di ieri, mercoledì 18 novembre, senza però trovare conferme ufficiali. Alcuni addetti ai lavori sono però riusciti a rintracciare il post e a scaricare i file condivisi da flex22. Li abbiamo visionati anche noi grazie all'aiuto di un esperto informatico.
La cartella contiene circa 1 GB di informazioni di vario genere. Documenti, contratti e anagrafiche complete di oltre 1.500 clienti di Poste Italiane. Tutti elementi che ovviamente sarebbero dovute rimanere riservati. Contattata da Fanpage.it, Poste Italiane ha confermato la violazione, sottolineando però come l'esposizione abbia riguardato un ristretto numero di clienti (almeno paragonato ai milioni di utenti in tutta Italia) e che password o credenziali di pagamento sono rimaste al sicuro.
Cosa c'è nei dati rubati: 2.158 contratti e oltre 1.500 anagrafiche
La parte più consistente dei file sottratti a Poste è rappresentata da una sfilza di contratti relativi al servizio Postecert Firma Digitale che permette ai clienti di sottoscrivere documenti informatici con lo stesso valore legale di una firma su carta. Ne abbiamo contati ben 2.158, tutti con nome e cognome del firmatario, indirizzo di casa, indirizzo mail e numero di telefono personale. A ciò si aggiungono poi altri elenchi di nominativi associati alle registrazione ai servizi e una lista di anagrafiche appartenenti a 1.561 clienti, anche queste comprensive di tutti i dati personali del caso.
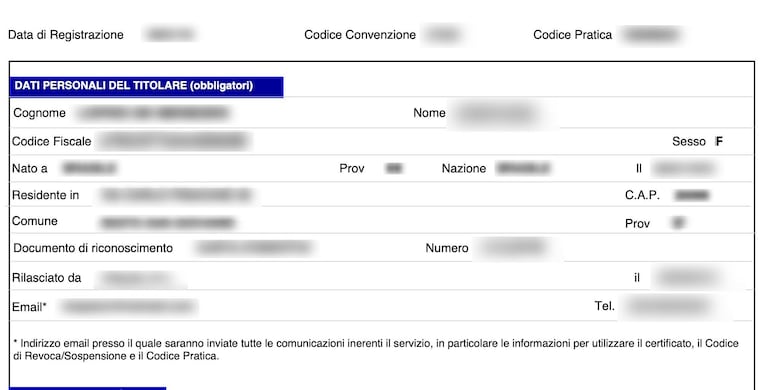
La nostra analisi ha confermato che dati trafugati non comprendono credenziali d'accesso o informazioni che potrebbero compromettere la sicurezza di conti o carte di pagamento dei servizi Postepay. Rimangono però alcuni punti da chiarire. Il primo: al momento non si sa come flex22 sia venuto in possesso di simili informazioni e finché la vicenda non verrà ricostruita nella sua interezza non possiamo sapere se l'eventuale falla sfruttata dall'hacker sia ancora aperta. La seconda considerazione, invece, riguarda il fatto che flex22 potrebbe aver condiviso solamente una parte del suo bottino digitale. Anche qui sarà dunque necessario attendere ulteriori sviluppi.
Poste Italiane ha quindi confermato a Fanpage.it l'esistenza dell'incidente, invitando però alla cautela rispetto alla portata dell'esposizione e affermando l'esistenza di verifiche ancora in corso. "Poste italiane informa che sono in corso le verifiche sul caso, ad una prima analisi la violazione riguarda un numero di persone contenuto e le informazioni a cui gli hacker hanno avuto accesso non riguardano dati sensibili dei rapporti con l'azienda", ci ha spiegato un portavoce.